Коротко
Давайте разбираться.
В DeFi мы постоянно нажимаем кнопки: Approve, Sign, Confirm, Swap, Deposit. Проблема в том, что большая часть потерь происходит не потому, что человек "купил не тот актив", а потому что он не понял, что именно подписал.
Одна подпись может быть обычным разрешением на swap, а может дать злоумышленнику возможность забрать токены. Поэтому важно понимать разницу между Approve, Permit и Permit2.
Три типа доступа к EVM-кошельку
В EVM-сетях смарт-контракт не может просто так взять ваши токены. Сначала вы должны разрешить ему это сделать. Но механик такого разрешения несколько.
Разберем три основные:
- классический
Approve; Permitпо стандарту ERC-2612;Permit2от Uniswap Labs.
1. Approve: классика
Approve - это базовое разрешение для смарт-контракта.
Вы отправляете транзакцию, платите газ и говорите блокчейну: "Разрешаю этому контракту тратить мои 1000 токенов".
После этого контракт получает право использовать указанное количество токенов в рамках заданного разрешения.
Минусы Approve
- За approve нужно платить газ.
- Разрешение может висеть годами, пока вы его не отмените.
- Если вы дали "бесконечный approve" скам-сайту, риск становится критическим.
Именно поэтому approvals нужно периодически проверять и отзывать. Это можно делать в кошельках вроде Rabby или через Revoke.cash.
2. Permit: approve без газа
Permit по ERC-2612 - это "approve без газа".
Вы не отправляете отдельную транзакцию. Вы просто подписываете сообщение в кошельке, а протокол уже сам отправляет эту подпись в блокчейн. В итоге она превращается в обычное разрешение.
Где это встречается:
- современные токены;
- обновленные контракты;
- токены и протоколы, которые поддерживают ERC-2612.
Например, permit может встречаться у UNI, 1INCH, USDC, DAI и других токенов, если конкретная версия контракта поддерживает такую механику.
Почему с USDT обычно не встречается Permit
USDT - старый токен. Его контракт появился до стандарта ERC-2612, который стал использоваться позже. Tether консервативно относится к изменению базового кода токена, поэтому для USDT в привычной логике чаще работает старый добрый Approve за газ.
Это важный момент: если токен не поддерживает permit напрямую, это не значит, что протокол не сможет сделать UX "как permit". Для этого и появился Permit2.
Почему Permit может быть опасным
Главная ловушка permit в том, что пользователь не видит привычную транзакцию с газом.
Из-за этого возникает ложное ощущение: "Я же ничего не отправлял в блокчейн, просто подключил кошелек и подписал сообщение".
На практике сценарий скама может выглядеть так:
- Вы подписываете off-chain сообщение.
- Злоумышленник отправляет транзакцию с вашей подписью.
- Эта подпись активирует permit в блокчейне.
- Разрешение используется для вывода токенов.
То есть отсутствие газа - это не защита. Иногда наоборот: у жертвы меньше триггеров подозрения, потому что она не видит привычной платной транзакции.
3. Permit2 от Uniswap Labs
Permit2 - это отдельный смарт-контракт, который Uniswap Labs придумали, чтобы решить проблему старых токенов и сделать работу с разрешениями удобнее.
Как работает Permit2
Логика такая:
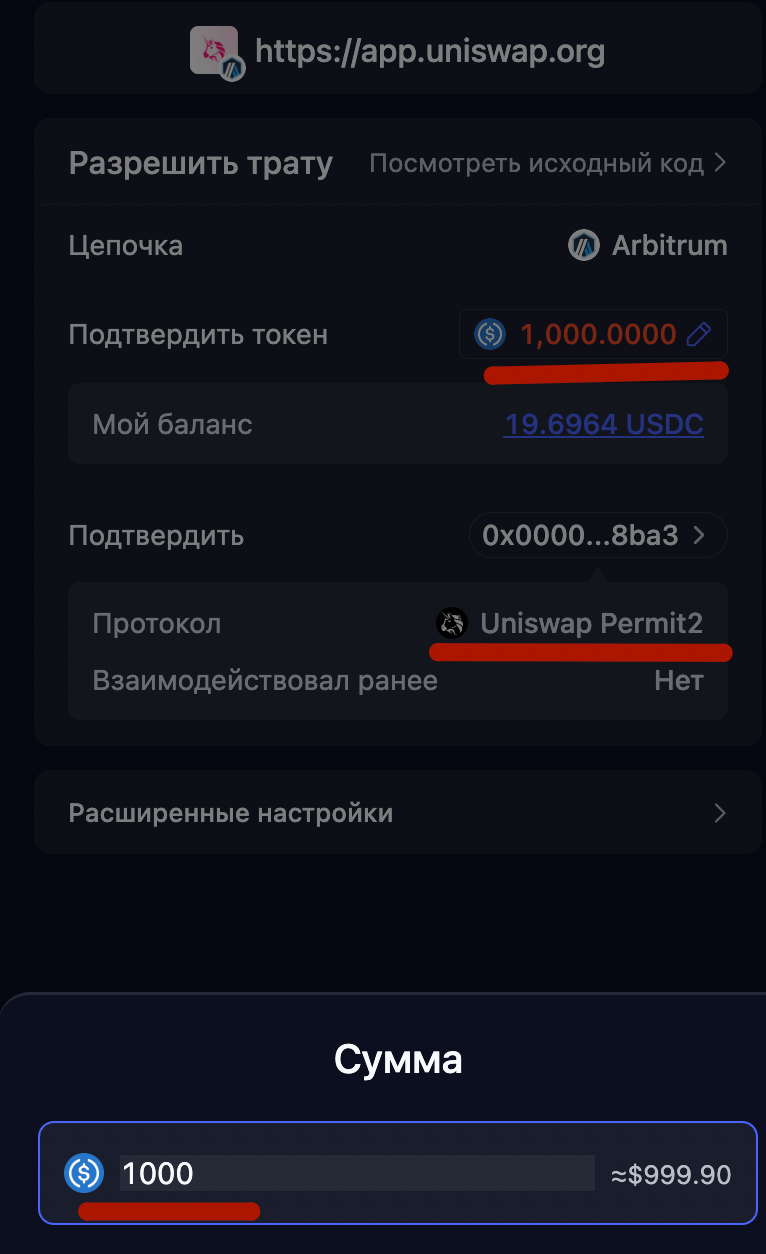
- Сначала вы даете один глобальный
Approveна контрактPermit2. - Обычно это большой или бесконечный approve.
- После этого
Permit2работает как управляющий слой. - Он позволяет использовать удобные подписи даже для токенов, которые не поддерживают permit напрямую, например USDT или WETH.
Выглядит удобно: меньше лишних транзакций, быстрее UX, можно подписывать действия без постоянного отдельного approve.
В чем плюсы Permit2
У Permit2 есть нормальные полезные стороны:
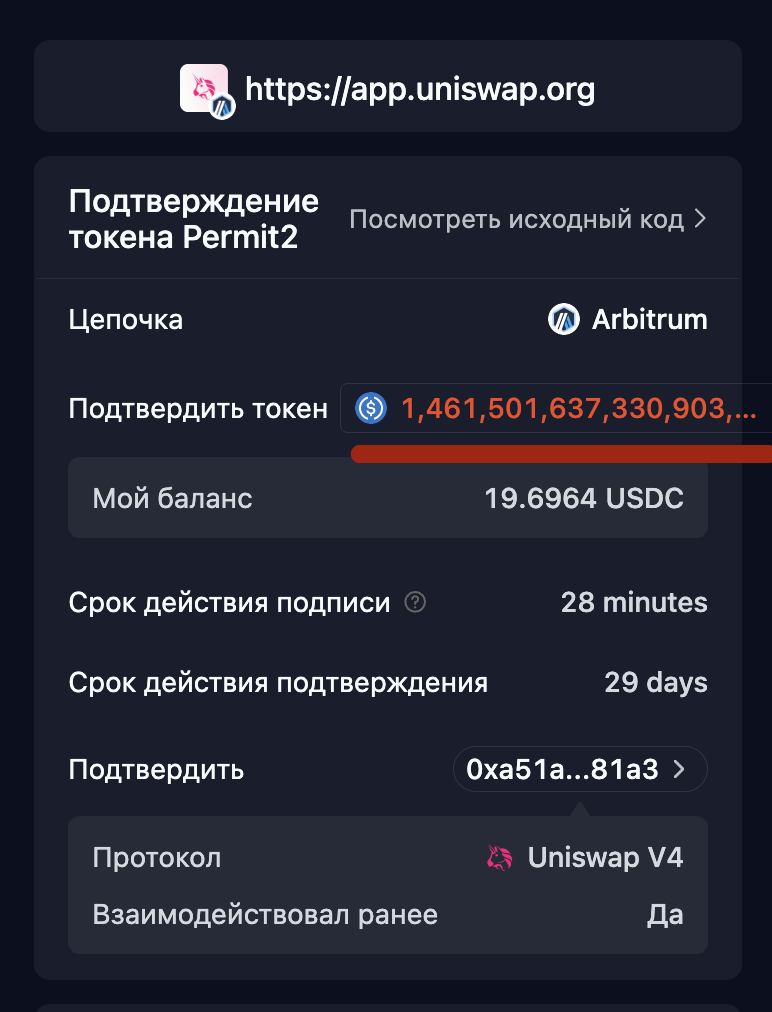
- подпись может иметь срок действия, например 30 минут;
- одной подписью можно работать сразу с несколькими токенами;
- UX становится удобнее;
- старые токены получают более современную механику работы через отдельный контракт.
Но удобство не отменяет базовый риск: вы должны понимать, кому и что разрешили.
Главный принцип Permit2
Permit2 не может потратить больше, чем ему позволяет обычный approve, который вы дали на первом шаге.
Пример:
- вы дали
Approveна 1000 USDC; - внутри Permit2 видите разрешение на
∞ USDC; - фактический максимум все равно упирается в первый approve: 1000 USDC.
Простыми словами: обычный approve сильнее, чем Permit2.
Если вы отзываете approve у контракта Permit2, все Permit2-разрешения сразу теряют силу. Это важный "kill-switch": даже если где-то остались активные подписи, без базового approve контракт уже не сможет списать ваши токены.
Главный риск: ложное чувство безопасности
Многие думают: "Подпись Permit2 действует 30 минут, значит хакер не успеет украсть все".
Это фатальная ошибка.
Сценарий выглядит так:
- Раньше вы уже дали бесконечный доступ контракту Permit2.
- Хакер подсовывает фейковое окно подписи.
- Вы подписываете.
- Хакер мгновенно использует вашу подпись, чтобы забрать токены через Permit2.
Ему не нужно ждать окончания таймера. Таймер защищает от зависших разрешений в будущем, но не спасает от мгновенной кражи в моменте.
Кнопка стоп
Если вы делаете Revoke именно для контракта Permit2, контракт теряет доступ к кошельку.
А значит, все активные подписи Permit2 перестают работать.
Это не делает вас бессмертным в DeFi, но это сильный инструмент безопасности, если вы понимаете, где именно отзываете разрешение.
Итог
Approve - это классическое разрешение через транзакцию и газ.
Permit - это подпись без газа, которая может превратиться в разрешение.
Permit2 - это отдельный контракт Uniswap Labs, который делает работу с разрешениями удобнее, но требует внимательности.
Главная мысль простая: в DeFi опасна не только транзакция, но и подпись. Если кошелек просит Sign, это не значит, что действие безопасное.
Сначала читаем, что подписываем. Потом нажимаем.
Полезно также прочитать материал про проверку токена на скам.